¿Qué es ransomware?
El software malicioso de rescate, conocido como ransomware, constituye un tipo de malware que bloquea el acceso de los usuarios a su sistema o a sus archivos personales, demandando el pago de un rescate para restituir dicho acceso. Las primeras versiones de ransomware surgieron a finales de la década de los 80, requiriendo el pago a través del servicio postal. En la actualidad, los desarrolladores de ransomware prefieren que el rescate se realice mediante criptomonedas o tarjetas de crédito.¿Cómo puede infectarse?
El ransomware tiene la capacidad de contaminar su computadora de diversas maneras. Una de las tácticas más comunes en la actualidad es a través de mensajes de correo no deseado maliciosos, también conocidos como malspam, que son mensajes no solicitados destinados a enviar malware mediante correo electrónico. Estos correos electrónicos pueden contener archivos adjuntos engañosos, como PDF o documentos de Word, o incluir enlaces a sitios web perjudiciales.El malspam utiliza la ingeniería social para engañar a las personas, haciéndolas abrir archivos adjuntos o hacer clic en enlaces que aparentan ser legítimos, simulando provenir de instituciones de confianza o contactos conocidos. La ingeniería social también se emplea en otros tipos de ataques de ransomware, como cuando los ciberdelincuentes se hacen pasar por el FBI para atemorizar a los usuarios y coaccionarlos a pagar una cantidad de dinero para desbloquear sus archivos.
Otra modalidad de infección común, que alcanzó su punto máximo en 2016, es la publicidad maliciosa. Esta técnica implica el uso de anuncios en línea para distribuir malware con mínima o nula interacción por parte del usuario. Mientras navegan por la web, incluso en sitios legítimos, los usuarios pueden ser redirigidos a servidores malintencionados sin necesidad de hacer clic en un anuncio. Estos servidores recopilan detalles sobre las computadoras de las víctimas y sus ubicaciones, seleccionando luego el malware más apropiado para enviar.
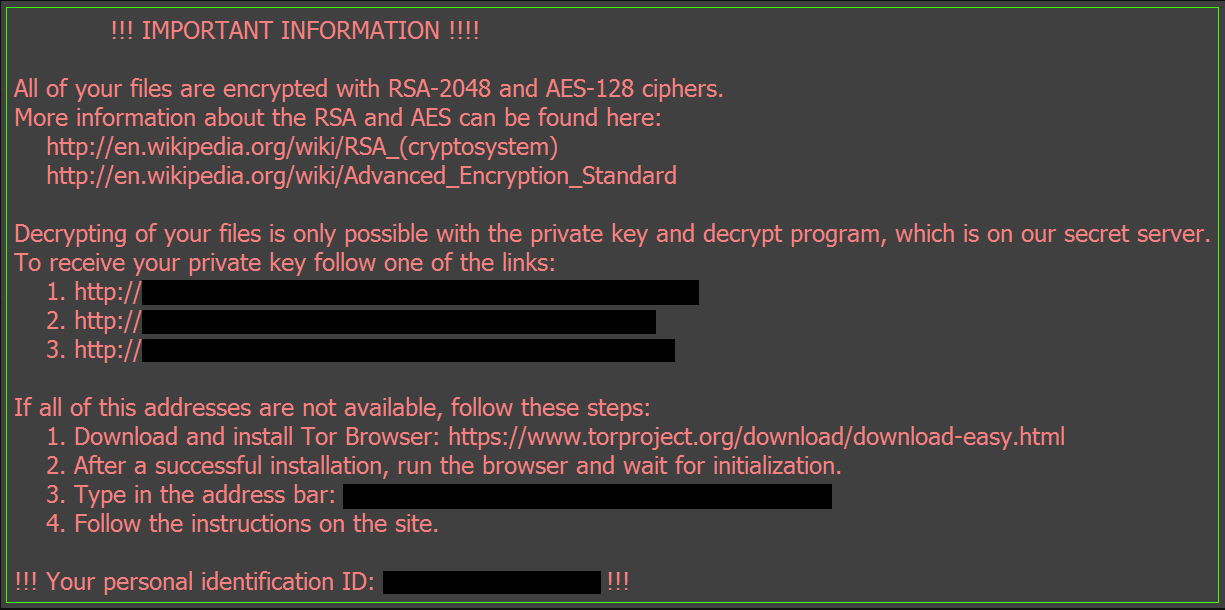
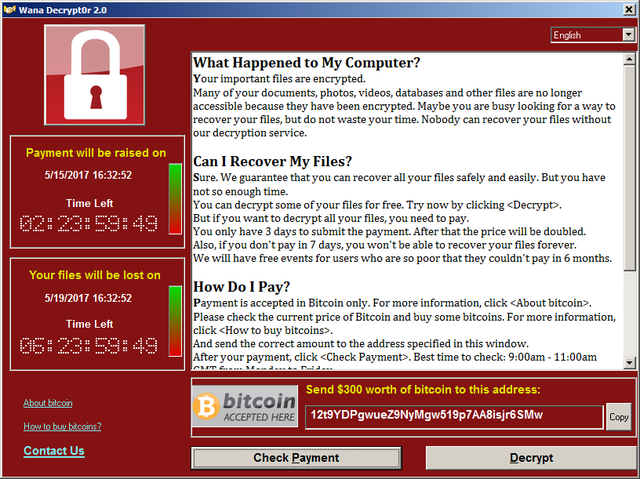
Tipos de ransomware
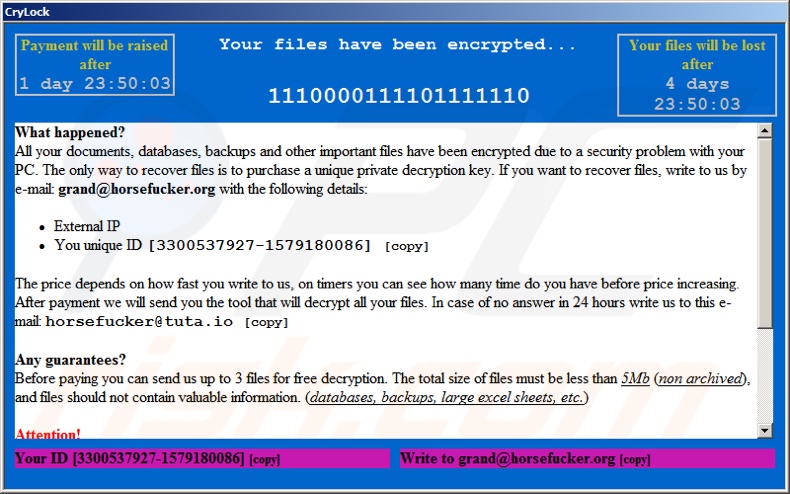
Ransomware CryLock
Todos tus archivos infectados se renombran de acuerdo a una arquitectura y se genera el siguiente patrón: dirección de correo electrónico del desarrollador; identificación única de la víctima, y una extensión que consta de tres caracteres aleatorios. La extensión es aleatoria para cada archivo. Por ejemplo, los archivos originalmente llamados "1.jpg", "2.jpg" y "3.jpg" aparecerían como algo similar a "1.jpg[grand@horsef***er.org][512064768-1578909375].ycs", "2.jpg[grand@horsef***er.org][512064768-1578909375].wkm" y "3.jpg[grand@horsef***er.org][512064768-1578909375].muc", respectivamente.